SOC online · analitycy na dyżurze
Bezpłatny raport w 48 h

Co o Twojej firmie widać z internetu?

Sprawdzimy to samo, co sprawdza napastnik przed atakiem: otwarte usługi, luki w urządzeniach brzegowych, wyciekłe hasła i słabe punkty poczty. Dostaniesz raport z oceną od A do F i listą 5 najważniejszych ryzyk, napisany tak, żeby zrozumiał go zarząd.

  • Bezpłatnie i bez zobowiązań
  • Tylko za pisemną zgodą, bez ingerencji w Twoje systemy
  • Do 10 domen i 32 adresów IP
  • Po poprawkach drugi skan, też bezpłatnie

Zamów skan

Sprawdzimy firmę w KRS i na białej liście VAT.
W domenie firmy, nie z darmowej poczty.
Razem do 10 domen i 32 adresów IP. Zakres możesz jeszcze zmienić w portalu przed podpisaniem zgody.

Sprawdzimy zgłoszenie i w ciągu jednego dnia roboczego wyślemy Ci link do portalu klienta. Tam podpiszesz zgodę na skan kodem SMS i dodasz wpis TXT w DNS, który potwierdzi, że domeny są Twoje. Skan zaczynamy dopiero po podpisaniu zgody. Dane z formularza wykorzystamy tylko do obsługi zgłoszenia. Szczegóły: polityka prywatności.

Co dostajesz

Raport dla zarządu i dla działu IT

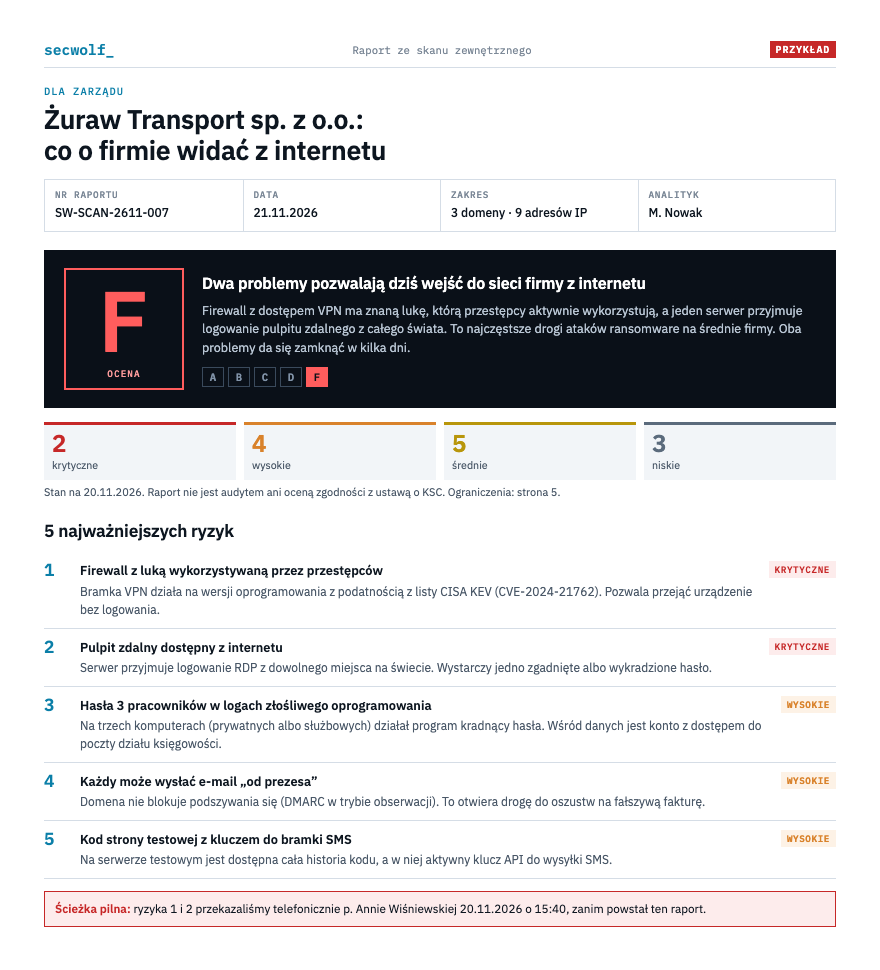
Pierwsza strona prostym językiem opisuje stan zabezpieczeń i to, co jest najpilniejsze. Kolejne strony to pełna lista ustaleń z instrukcją, co zrobić, i plan na 30 dni.

Pierwsza strona przykładowego raportu: ocena F, liczba ustaleń według wagi i 5 najważniejszych ryzyk
Ocena od A do F

Jedna litera, która mówi zarządowi, jak jest. Stała tabela ocen, ta sama dla każdej firmy.

5 najważniejszych ryzyk

Uszeregowane według realnego zagrożenia, nie według liczby punktów w skali CVSS.

Pełna lista dla IT

Każde ustalenie z zasobem, wagą, opisem i konkretną poprawką.

Plan na 30 dni

Co zrobić w pierwszym, drugim i kolejnych tygodniach.

Odniesienie do ustawy o KSC

Przy każdym ustaleniu wskazujemy, którego obszaru środków bezpieczeństwa z art. 8 dotyczy.

20 minut omówienia

Przejdziemy przez wyniki z Tobą i Twoim działem IT i sprawdzimy, czy firma podlega ustawie o KSC.

Zobacz przykładowy raport (PDF)
Co sprawdzamy

Wszystko, co widać z zewnątrz

Bez ingerencji w Twoje systemy

Źródła publiczne

  • Domeny i subdomeny, także zapomniane
  • SPF, DKIM i DMARC: czy da się podszyć pod Twoją domenę
  • Służbowe konta w znanych wyciekach
  • Klucze i hasła w publicznym kodzie
  • Usługi zaindeksowane w Shodanie i Censysie
  • Czarne listy i podobne domeny, które mogą posłużyć do phishingu
Po pisemnej zgodzie

Skan nieinwazyjny

  • Otwarte porty: RDP, SMB, bazy danych, panele administracyjne
  • Wersje VPN-ów i firewalli porównane z listą CISA KEV
  • Certyfikaty i szyfrowanie
  • Publicznie dostępne pliki i panele logowania na stronach www
Tego nie robimy

Bez ryzyka dla firmy

  • Nie próbujemy się logować
  • Nie wykorzystujemy podatności
  • Nie przeciążamy usług
  • Nie skanujemy sieci wewnętrznej
Jak to działa

Od zgłoszenia do omówienia w kilka dni

01

Zgłoszenie

Wypełniasz formularz. W ciągu jednego dnia roboczego wysyłamy link do portalu klienta, w którym podpiszesz zgodę.

5 minut po Twojej stronie
02

Zgoda i domeny

W portalu sprawdzasz zakres, wybierasz okno skanu i podpisujesz zgodę kodem SMS. Dodajesz rekord TXT w DNS, który potwierdza, że domena jest Twoja. Portal przygotuje instrukcję dla Twojej firmy IT.

15 minut po Twojej stronie
03

Skan i raport

Skanujemy w uzgodnionym oknie i piszemy raport. Jeśli znajdziemy coś pilnego, dzwonimy od razu, bez czekania na raport.

48 godzin
04

Omówienie

20 minut z Tobą i Twoim działem IT: wyniki, plan i to, czy firma podlega ustawie o KSC.

20 minut
Pytania

Zanim zamówisz

Czy skan może coś zepsuć?

Nie wykonujemy prób logowania, nie wykorzystujemy podatności i skanujemy z ograniczoną szybkością, w oknie czasowym, które wskażesz. Gdyby Twoja firma IT zauważyła spowolnienie, od razu przerwiemy skan.

Dlaczego to bezpłatne?

Skan pokazuje, jak pracujemy. Część firm po raporcie zamawia przegląd techniczny albo stałą ochronę, część poprawia wszystko sama. Obie drogi są w porządku i nie dzwonimy z ofertą, jeśli o to nie poprosisz.

Kto zobaczy wyniki?

Tylko osoby z Twojej firmy, które mają dostęp do portalu klienta. Logują się kodem wysłanym na służbowy e-mail. Firma IT widzi tylko zadania DNS i okno skanu, nie wyniki. Listy wyciekłych kont usuwamy po 30 dniach.

Moja firma IT zobaczy alarm. Czy to problem?

Nie. Prosimy tylko, żeby wiedziała o skanie z wyprzedzeniem. Nasz skaner przedstawia się nazwą i adresem opisanymi na stronie secwolf.pl/skaner.

Czy firma musi podlegać ustawie o KSC?

Nie. Skan przyda się każdej firmie. Jeśli podlegasz ustawie, raport wskaże, których wymagań z art. 8 dotyczą ustalenia.

Czym to się różni od pentestu?

Skan pokazuje to, co widać z zewnątrz, bez wykorzystywania podatności. Pentest sprawdza, jak daleko napastnik zaszedłby naprawdę, także w sieci wewnętrznej. Raport ze skanu podpowie, czy i gdzie pentest ma sens.
Sprawdź, zanim sprawdzi ktoś inny

Zamów bezpłatny skan→